相対エントロピーから情報と物理を組み立てる 第3部 第10章 §3.10.1 ★★★ 完全秘匿は相互情報量 0、鍵の秘密は「一様で Eve と独立な状態」からの相対エントロピーで測る。BB84 の手順と、それを量子もつれで言い直した形を用意する
2人の利用者 Alice と Bob が、盗聴者 Eve に知られない共通の乱数列(鍵)を持ちたいとする。鍵があれば、送りたい文に鍵を足すだけで、通信の内容を完全に隠すことができる(ワンタイムパッド)。ところが、鍵を新しく作るのは古典の通信だけでは難しい。公開の通信路を流れた文字列は Eve もすべて写し取れるので、Eve の計算能力に制限を仮定しない限り、Alice と Bob だけが知る乱数を公開の通信から作ることはできない。量子力学では事情が変わる。直交しない2つの状態は1回の測定で区別しきれず、未知の状態を複製することもできないので、Eve が情報を得ようとすればAlice と Bob の相関に乱れが残る。Alice と Bob はその乱れを測り、乱れが小さければ Eve の情報も小さいと結論して、鍵を取り出す。
この章では、この「情報を得れば乱れが残る」を相対エントロピーの不等式として量的に書く。比べる状態は2組ある。1組目は Alice の鍵と Eve の系の結合状態と、鍵が一様で Eve と独立な理想の状態で、その相対エントロピーが鍵の秘密の度合いになる。2組目は Alice と Bob の結合分布と周辺の積で、これが Bob の持つ情報量 I(A;B) になる。取り出せる鍵の割合は、Bob の情報量から Eve の情報量を引いた I(A;B)−I(A;E) で下から押さえられる(Devetak–Winter の定理)。当てる性質はデータ処理不等式で、これを Eve の測定に当てると Eve の情報量が Holevo 量で上から押さえられ、Eve の系に当てると「Eve は Alice と Bob の状態の純粋化を持つ」と最悪の場合を仮定してよいことが分かる。出てくるものは3つである。1つ目は、Eve の情報量が位相の誤り率 ex だけで hb(ex) 以下に押さえられること、2つ目は BB84 の鍵率 ln2−2hb(Q) と誤り率のしきい値 11.0%、3つ目は誤り訂正と秘匿性増幅によって有限の長さの鍵を実際に取り出す手順である。
n ビットの文 M を送りたいとする。Alice と Bob は、一様に分布し M と独立な n ビットの鍵 K をあらかじめ共有している。Alice は各ビットごとの排他的論理和 M~=M⊕K(暗号文)を公開の通信路で送り、Bob は M~⊕K=M で文を戻す。文が m のとき暗号文が m~ になる確率は、鍵が m⊕m~ になる確率 2−n で、m によらない。したがって M~ は M と独立で、
I(M;M~)=D(pMM~∥pMpM~)=0(3.10.1)
となる。暗号文だけを見た Eve は、文について何も知らない。これを完全秘匿と呼ぶ。
完全秘匿には、文と同じだけの鍵が要る。Shannon は次のことを示した1C. E. Shannon (1949), Bell Syst. Tech. J. 28, 656.下の脚注へ。完全秘匿 H(M∣M~)=H(M) が成り立つ暗号では、M が K と M~ で決まることから H(M∣K,M~)=0 なので、
Bennett と Brassard が 1984 年に提案した手順(BB84)2C. H. Bennett and G. Brassard (1984), Proc. IEEE Int. Conf. on Computers, Systems and Signal Processing (Bangalore), 175.下の脚注へは次のとおりである。量子ビットの2つの基底を、Z の固有基底 {∣0⟩,∣1⟩} と X の固有基底 {∣+⟩,∣−⟩}(∣±⟩=(∣0⟩±∣1⟩)/2)とする。
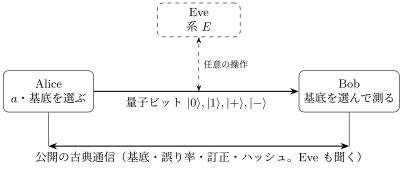
Alice は乱数のビット a と乱数の基底(Z か X)を選び、Z なら ∣a⟩、X なら a=0,1 に応じて ∣+⟩,∣−⟩ を Bob へ送る。
図 3.10.1 BB84 の流れ。量子ビットは1方向に1回だけ送られ、Eve はそれに何でも作用させられる(破線)。公開の古典通信は Eve に聞かれるが書き換えられない。
量子もつれで言い直す
BB84 は、量子もつれを使う形に言い直すと解析しやすくなる。Alice が手元で Bell 状態 ∣Φ+⟩=(∣00⟩+∣11⟩)/2 を作り、2つ目の量子ビットを Bob へ送り、1つ目を自分で Z か X で測るとする。Z で測って結果 a を得ると、送った量子ビットは ∣a⟩ になる。また ∣Φ+⟩=(∣++⟩+∣−−⟩)/2 と書けるので、X で測ると送った量子ビットは ∣±⟩ になる。どちらの基底でも結果は一様に出るので、Bob に届く状態の集まりは BB84 と同じである。Bob から見て2つの手順は区別できないので、安全性も同じになる3この言い直しは C. H. Bennett, G. Brassard and N. D. Mermin (1992), Phys. Rev. Lett. 68, 557 による。量子もつれを使う鍵配送は A. K. Ekert (1991), Phys. Rev. Lett. 67, 661 が Bell の不等式と結びつけて提案した。下の脚注へ。
この形では、Eve の攻撃は「Alice と Bob の量子ビットの対が ∣Φ+⟩ でなく別の状態 ρ^AB になる」ことに置き換わる。そこで比べる2つめの組は、実際の状態 ρ^AB と理想の ∣Φ+⟩⟨Φ+∣ である。両者のずれは、Alice と Bob が測る誤り率 ez・ex に現れる。
例題 3.10.1 偏った鍵のワンタイムパッド ★★
オリジナル1ビットの文 M を1ビットの鍵 K で M~=M⊕K と暗号化する。鍵は文と独立だが偏っていて、Pr(K=0)=0.6 である。
1 C. E. Shannon (1949), Bell Syst. Tech. J. 28, 656.
2 C. H. Bennett and G. Brassard (1984), Proc. IEEE Int. Conf. on Computers, Systems and Signal Processing (Bangalore), 175.
3 この言い直しは C. H. Bennett, G. Brassard and N. D. Mermin (1992), Phys. Rev. Lett. 68, 557 による。量子もつれを使う鍵配送は A. K. Ekert (1991), Phys. Rev. Lett. 67, 661 が Bell の不等式と結びつけて提案した。